Se você tem uma TV box na sala, vale olhar para ela com outros olhos. Em 2 de novembro de 2026, o Google publicou o relatório que detalha a derrubada da botnet XCPE, uma rede de mais de 1,3 milhão de TV boxes Android que, segundo a empresa, já saíam da fábrica com um backdoor. Uma TV box infectada desse jeito não depende de nenhum clique seu: o programa malicioso vem no próprio firmware.
O Google atribui a operação, com alta confiança, à fabricante chinesa Videostrong Technology, que foi banida de produzir aparelhos Android certificados. A ação derrubou os servidores de controle dos criminosos, mas não apaga o código dos aparelhos que já estão nas casas.
Ao terminar a leitura, você vai saber o que o Google encontrou, como procurar o pacote malicioso na sua caixinha, o que fazer se ele estiver lá e o que considerar antes de comprar outro aparelho.
O que o Google encontrou nas TV boxes
Um backdoor que vem de fábrica
O ponto de partida da infecção é um pacote pré-instalado na partição de sistema do firmware. Segundo o relatório do Google Threat Intelligence Group, ele aparece com o nome x.cpe em algumas versões e com.oemservice em outras, e roda com privilégio de sistema (android.uid.system), um nível que app comum não alcança.
Isso explica por que desinstalar não resolve. O relatório mostra que, se o usuário remove o pacote, ele se reinstala sozinho a partir da partição /oem/ na reinicialização seguinte. O Google diz ter encontrado o mesmo software em vários modelos e marcas, desde pelo menos o fim de 2024.
O que os aparelhos faziam escondidos
Segundo o Google, a Videostrong vendia acesso ao backdoor para grupos criminosos, que instalavam módulos extras. Os mais comuns transformavam a TV box em proxy residencial: a sua conexão passava a ser revendida para terceiros navegarem como se estivessem na sua casa. Outros módulos praticavam fraude de anúncio e baixavam mais malware.
Para instalar tudo sem pedir permissão, o backdoor apaga o registro de consentimento do usuário e desliga o Google Play Protect, a verificação de apps do Android. Ao derrubar os servidores desses grupos, o Google estima ter cortado o acesso a pelo menos 10 milhões de outros aparelhos comprometidos, e não só TV boxes.
Como saber se a sua TV box está infectada
Não existe lista pública de modelos afetados, porque o relatório não traz marcas nem números de modelo. Para descobrir se você tem uma TV box infectada, o caminho é procurar os sinais que o próprio Google descreveu. Os nomes dos menus mudam de um aparelho para outro, então use os passos como roteiro.
- Abra Configurações › Apps e ative a opção de mostrar os apps do sistema. Procure os pacotes
com.oemserviceoux.cpe. Em muitos aparelhos, o nome técnico aparece ao tocar no app, em Informações do app. - Abra a Play Store, toque no ícone do perfil e entre em Play Protect. Se a verificação estiver desligada e você não a desligou, trate como alerta: desligar o Play Protect é um dos passos do backdoor.
- No aplicativo ou no painel do seu roteador, veja o consumo de dados da TV box nos horários em que ninguém assiste. Proxy residencial usa a sua banda, então tráfego constante com a TV parada pede investigação.
- Confira se a caixinha tem selo da Anatel e se o número de homologação existe na consulta da agência, explicada mais abaixo.
Nenhum desses sinais, sozinho, prova infecção, e a ausência deles também não garante aparelho limpo. O pacote com o nome do relatório é o indício mais forte.
O que fazer com uma TV box infectada
Se você encontrou o pacote, sua TV box infectada não tem conserto caseiro, e o mais seguro é parar de usar o aparelho. Como o backdoor mora na partição de sistema e volta depois de desinstalado, a restauração de fábrica não resolve: ela apaga os seus dados, mas mantém o sistema que veio de fábrica.
- Desligue a TV box da tomada e tire o aparelho do Wi-Fi ou do cabo de rede.
- Troque, a partir de outro aparelho, as senhas das contas que você usava nela, como streaming, Google e redes sociais.
- Se precisar manter a caixinha ligada por algum tempo, coloque-a na rede de convidados do roteador, separada do computador e do celular.
- Guarde a nota fiscal: ela ajuda se você for reclamar com o vendedor.
Separar aparelhos de entretenimento do resto da rede é uma proteção que vale também para smart TVs. Mostramos como fazer isso no guia sobre as TVs LG que captam áudio em standby.
O que muda para quem está no Brasil
No Brasil, a TV box vendida legalmente precisa de homologação da Anatel. Na página Smart TV Box Homologados, a agência informa que essa avaliação inclui segurança cibernética contra vulnerabilidades que permitam acesso indevido a informações pessoais, além de radiofrequência e segurança elétrica.
A consulta funciona pelo número de homologação que aparece no selo do aparelho. Com ele, o consumidor busca o Certificado de Homologação no sistema da agência e compara o modelo do certificado com o que tem em mãos.
💡 DICA GUIAS EXPERT:
Selo da Anatel e certificação do Google funcionam como filtro, não como garantia. O próprio Google anunciou que vai reforçar a verificação de firmware em aparelhos Android TV certificados, sinal de que a certificação não barrou o backdoor da Videostrong. A TV box que promete canais pagos de graça é o caso mais arriscado: sem homologação, ninguém avaliou o software que vem instalado nela.
A tabela abaixo resume o que o relatório do Google confirma e o que ele deixa em aberto.
| Pergunta | O que o relatório do Google diz |
|---|---|
| Quem é apontado como responsável | Videostrong Technology Co., fabricante chinesa, atribuída com alta confiança |
| Quantos aparelhos entraram na botnet | Mais de 1,3 milhão de TV boxes |
| Desde quando o backdoor circula | Pelo menos desde o fim de 2024 |
| Nome do pacote malicioso | x.cpe ou com.oemservice, na partição de sistema |
| Desinstalar resolve? | Não. O pacote se reinstala da partição /oem/ ao reiniciar |
| Marcas e modelos afetados | Não informados no relatório |
| Números do Brasil | Não informados no relatório |
O que considerar antes de comprar outro aparelho
Nenhum aparelho conectado vem com garantia de segurança, e trocar uma TV box infectada por outra genérica pode repetir o problema. O que muda de uma opção para outra é quem responde pelo sistema. Nas TV boxes genéricas, o firmware sai de fabricantes pouco conhecidos e é revendido com várias marcas, e foi nessa cadeia que o Google encontrou a XCPE.
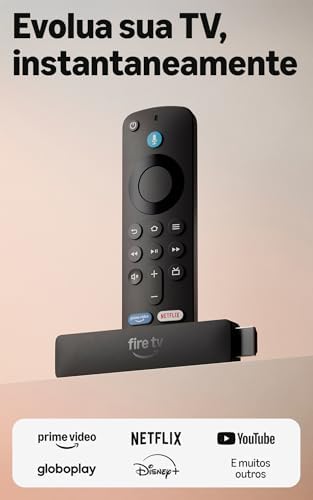
Nos aparelhos da Amazon, do Google, da Roku e da Apple, a empresa que vende o dispositivo também mantém o sistema e envia as atualizações. Para quem quer só os apps oficiais de streaming na TV, o Fire TV Stick é uma das opções desse grupo vendidas no Brasil.
Conclusão
Uma TV box infectada de fábrica não se denuncia. O desmonte da botnet XCPE tirou o controle dos criminosos, mas deixou o código nos aparelhos vendidos. Procure hoje os pacotes com.oemservice e x.cpe e, se encontrar, tire a caixinha da rede.
Se a dor de cabeça for no navegador do computador, leia nosso guia Chrome Mudou o Mecanismo de Pesquisa? 319 Extensões Sequestram Buscas.
E conta nos comentários: qual a marca da sua TV box e o que apareceu na lista de apps do sistema?